Fors geïnvesteerd in camera's en hekwerk,
Maar hoe zit het met de digitale voordeur? WIJD OPEN?
Het is een bekend beeld bij veel bedrijfspanden: inbrekers worden buiten gehouden met kostbare alarmsystemen, bewakingscamera's en zware veiligheidssloten met gecertificeerde keersleutels en geavanceerde sluitplannen. Niemand komt zomaar binnen.
Maar aan de digitale achterkant stroomt al het dataverkeer door een goedkoop, onbeveiligd standaardmodem van de provider. De fysieke voordeur zit met een gecertificeerd sluitplan potdicht, maar de digitale voordeur staat wijd open.
De mythe van "Niets te verbergen": Waarom onbeveiligde DNS-aanvragen betekenen dat je provider en derden exact zien met wie u zakendoet, welke leveranciers u bezoekt en wanneer uw kantoor onbemand is. Bedrijfsgeheimen en privacy lekken geruisloos weg.
De overstap naar Ubiquiti of OPNsense/pfSense lijkt op het eerste gezicht een stap richting onafhankelijkheid. Maar Ubiquiti houdt je afhankelijk van een Amerikaans cloud-ecosysteem, terwijl OPNsense en pfSense door hun grote hoeveelheid grafische instellingen een nieuwe vorm van complexiteit en menselijke fouten introduceren. Je verplaatst de afhankelijkheid, maar neemt haar niet noodzakelijk weg.
Dat voelt soms zo, maar dat is een misverstand. Er is een groot verschil tussen een advertentieprofiel op sociale media en de daadwerkelijke gegevens van uw onderneming.
Uw offertes, klantcontracten, bankafschriften en e-mails liggen niet openbaar op straat, en dat wilt u graag zo houden. Goede beveiliging gaat er niet om dat u onvindbaar wordt, maar om gezonde bedrijfszekerheid:
Vergelijk het met je voordeur: ook al weet iedereen waar u woont, u draait 's avonds gewoon de sleutel om.
"Alles ligt toch al op straat? Heeft beveiligen dan nog wel zin?"
Het soevereine Adios Windows-antwoord: een lokaal beheerde OpenBSD-firewall met PF. De complete configuratie staat in één eenvoudig tekstbestand en laat zich bijna wiskundig beschrijven: als dit, dan dat; anders niet. Geen doolhof van menu's, geen cloud-dwang, geen onnodige telemetrie en geen verborgen afhankelijkheden.
Schijnoplossingen die Schijnveiligheid bieden
De Commerciële 'Cloud' Router: een prachtig dashboard suggereert dat je alles onder controle hebt. In werkelijkheid ben je afhankelijk van de fabrikant voor licenties, updates en ondersteuning, terwijl telemetrie en de uiteindelijke bestemming van je gegevens zich grotendeels aan je zicht onttrekken.
Veel ondernemers denken dat ze goed zitten met professioneel ogende apparatuur.
Maar weet u écht welke risico's er achter deze keuzes schuilgaan?
• Cisco Meraki / Aruba Instant On: Gelikt cloud-beheer, maar u betaalt verplichte jaarlijkse licenties. Stopt u met betalen? Dan schakelt de fabrikant uw router op afstand uit. Het verandert letterlijk in een nutteloze baksteen. U bezit de apparatuur dus niet echt; u huurt het recht om uw eigen! netwerk te gebruiken.
• Ubiquiti UniFi / Zyxel Nebula: Snel ingesteld via een app, maar de sleutel van uw netwerk hangt in een Amerikaanse cloud. Bij een datalek bij de fabrikant ligt uw bedrijf open.
• OPNsense / pfSense / MikroTik: Genoemd als 'veilig', maar door honderden complexe tabbladen en vinkjes is een fatale menselijke instelfout zó gemaakt.
• DrayTek: De klassieker van het Nederlandse MKB. In menig klein kantoor staat nog ergens zo'n kastje dat jaren geleden door een installateur is neergezet en sindsdien vooral met rust is gelaten. DrayTek is geen cloud-router in de klassieke zin, maar daarmee ben je er niet. De beheerinterface oogt inmiddels behoorlijk gedateerd en de firmware is in het verleden meerdere malen getroffen door ernstige kwetsbaarheden. En juist daar zit het probleem: een router is alleen zo veilig als de aandacht die eraan wordt besteed. Een kastje dat jarenlang achter in een kast blijft staan zonder structureel onderhoud, wordt vroeg of laat eerder een risico dan een beveiligingsmaatregel.
- TP-Link, D-Link, Netgear en ASUS: Merken die regelmatig het onderwerp zijn van security-onderzoek vanwege verouderde Linux-kernels, kwetsbare software en gebrekkige beveiligingsstandaarden. Hardcoded inloggegevens en ongepatchte beheerpoorten zijn bepaald geen theoretische risico's. Voor apparatuur die al je netwerkverkeer moet bewaken, is dat op zijn zachtst gezegd geen geruststellende gedachte.
Dit soort standaardrouters proppen alle functionaliteit in één plastic kastje: modem, firewall én Wi-Fi. Dat lijkt handig, maar het kan betekenen dat een gecompromitteerd apparaat via het draadloze netwerk vrijwel rechtstreeks toegang krijgt tot de rest van het netwerk. Een gehackte printer, beveiligingscamera of laptop van een bezoeker hoort natuurlijk niet zomaar naast uw computers, servers en bedrijfsgegevens te kunnen komen.
Nog even over Cisco:
Zelfs professionele routers kunnen functies bevatten die niet voor de ondernemer zijn ontworpen. Cisco documenteert bijvoorbeeld Lawful Intercept-functionaliteit voor verschillende routerplatforms, waarmee geautoriseerde intercepties via telecom- en internetproviders technisch kunnen worden uitgevoerd. Dat is geen geheime achterdeur, maar wel extra functionaliteit die een aantrekkelijk doelwit vormt zodra een aanvaller erin slaagt daar ongeautoriseerde toegang toe te krijgen. Waarom zou je als ondernemer zulke mogelijkheden in je netwerk willen hebben als je ze zelf nooit nodig hebt en de onderliggende code niet kunt controleren?
De firewall bewaakt dan keurig de voordeur, terwijl er binnen het netwerk een achterdeur openstaat waar vrijwel niemand naar kijkt. Precies daar begint goede netwerkbeveiliging: niet alleen bepalen wie er binnenkomt, maar ook bepalen waar iemand na binnenkomst nog kan komen.
De achterdeur dus
Ik hanteer een professionele netwerkarchitectuur: de OpenBSD-firewall bewaakt onverstoorbaar de voordeur, terwijl een afzonderlijk Wi-Fi-access point zorgt voor een goed en betrouwbaar draadloos netwerk. Maar het belangrijkste gebeurt achter die voordeur. Het netwerk wordt logisch in verschillende delen opgesplitst, zodat gasten, draadloze apparaten en andere minder vertrouwde apparatuur niet zomaar kunnen communiceren met uw computers, servers en administratie. Een bezoeker mag dus gewoon op Wi-Fi. Een printer mag op het netwerk. Een beveiligingscamera mag verbinding maken met wat daarvoor nodig is. Maar geen van deze apparaten krijgt daarmee automatisch toegang tot de rest van uw bedrijfsnetwerk. De achterdeur blijft dus óók dicht.
Maar misschien denkt u: “Ik heb niets te verbergen.”
Als ondernemer of organisatie bent u verantwoordelijk voor alle gegevens die over úw netwerk stromen. Zowel wetgeving, technologische ontwikkelingen als gezond verstand vereisen dat u uw digitale voordeur goed op slot doet:
- AVG / GDPR (Artikel 32):
U bent wettelijk verplicht om "passende technische maatregelen" te nemen voor gegevensbeveiliging. Het gebruiken van verouderde apparatuur met bekende lekken kan bij een datalek worden aangemerkt als verwijtbare nalatigheid.
- NIS2 & Digitale Zorgplicht:
De wetgeving rondom cybersecurity stelt steeds strengere eisen aan ketenbeveiliging, leveranciersrisico's en het aantoonbaar beperken van digitale kwetsbaarheden.
- Artificiële Intelligentie (AI) & Ongecontroleerd Datalekken:
AI zit inmiddels in steeds meer software en online diensten ingebakken. Soms bewust, soms zonder dat een gebruiker er veel van merkt. Een medewerker kan bijvoorbeeld een document, klantgegevens of een stuk broncode in een externe AI-dienst invoeren zonder dat daar binnen de organisatie ooit een afspraak over is gemaakt.
- Reputatie en continuïteit:
Bij een geslaagde inbraak of datalek via een zwakke router ligt de aansprakelijkheid en de financiële- en reputatieschade volledig bij u. Met een professioneel ingerichte OpenBSD-firewall toont u aan dat u de beveiliging van uw netwerk, uw bedrijfsgeheimen en uw klantgegevens uiterst serieus neemt.
"Waarom een aparte gateway als de router van mijn provider gratis is?"
De standaard router die u krijgt van Movistar, Vodafone of Digi is ontworpen voor goedkope massaproductie. Het apparaat brengt internet binnen, maar biedt nul actieve bescherming voor uw bedrijfsgegevens. Onze Secure Gateway is geen gewoon modem, maar een professionele digitale kluisdeur die zichzelf verrassend snel terugverdient.
📈 De rekensom: directe winst in productiviteit
Door tracking-netwerken, afleidende advertenties en clickbait al op netwerkniveau weg te filteren vóórdat ze de schermen bereiken, bespaart een team van 5 à 6 medewerkers dagelijks gemiddeld een half uur aan afleiding en trage laadtijden. Op jaarbasis tikt dat aan tot ruim 100 uur aan hervonden productiviteit. Daarmee is de investering van € 650 binnen enkele maanden al terugverdiend in pure werktijd.
🛡️ Preventie van downtime en gijzelsoftware
Eén onoplettende klik op een malafide phishinglink kan een heel kantoor dagenlang platleggen. Omdat de Secure Gateway schadelijke domeinen direct op DNS-niveau blokkeert, krijgt malware simpelweg geen kans om verbinding te maken met malafide servers.
🔒 Werkelijke privacy
Dankzij versleutelde DNS-verzoeken (DNS-over-TLS) kan uw internetprovider niet langer registreren welke websites of diensten uw kantoor bezoekt. Bovendien houd u gasten en privéapparaten via strikt gescheiden netwerken (VLAN's) veilig buiten de bedrijfsomgeving.
Shadow Artificial Intelligence
Dat is wat Shadow AI is: het gebruik van AI-diensten buiten het zicht en de controle van de organisatie. Een firewall kan daarbij niet beoordelen wat iemand in een prompt typt. Wat een firewall wél kan, is de omgeving waarin dat gebeurt beheersbaar maken. Met een goed ingericht netwerk bepaal je welke systemen toegang hebben tot het internet, welke systemen überhaupt naar externe diensten mogen communiceren en welke onderdelen van je infrastructuur volledig van het openbare internet zijn afgeschermd.
Zo heeft bijvoorbeeld een facturatieprogramma geen vrije toegang tot het internet nodig. Een interne database hoeft niet rechtstreeks met een externe AI-dienst te kunnen communiceren. En apparaten die uitsluitend intern hoeven te functioneren, krijgen ook geen reden om zomaar naar buiten te 'bellen'.
Dat is geen garantie dat een medewerker nooit gevoelige informatie naar een AI-dienst kan sturen. Het is wél een belangrijke eerste verdedigingslinie: u beperkt de mogelijkheden voordat u moet vertrouwen op het gedrag van iedere gebruiker en iedere applicatie op uw kantoor.
De digitale voordeur
En dan is er nog de voordeur zelf. Het internet wordt voortdurend en grotendeels geautomatiseerd afgespeurd naar kwetsbare systemen en openstaande poorten. Daarom is een firewall die simpelweg "aan" staat niet genoeg. De veiligste verbinding is vaak de verbinding die helemaal niet mogelijk is: wat geen reden heeft om bereikbaar te zijn, hoort ook niet bereikbaar te zijn.
Wat niet nodig is, hoeft niet open te staan. Het sluit naadloos aan bij de filosofie van het OpenBSD-team: activeer alleen wat daadwerkelijk nodig is. Iedere extra service, iedere open poort en iedere overbodige functie vergroot immers het aanvalsoppervlak. Door bewust weg te laten wat je niet nodig hebt, maak je het systeem niet armer, maar juist veiliger.
Meer over OpenBSD onderaan deze pagina.
AI gebruiken zonder je bedrijfsgeheimen cadeau te doen
En binnen de AVG | GDPR | LOPDGDD wetgeving blijven!
AI kan voor ondernemers enorm waardevol zijn. De oplossing is daarom niet om AI buiten de deur te houden, maar om vooraf na te denken over welke gegevens je aan welke dienst toevertrouwt. Voor toepassingen waarbij privacy en controle zwaar wegen, kan een lokale of dedicated AI-omgeving interessant zijn. Daarbij blijven modellen, documenten en prompts binnen een omgeving die u zelf beheert of waarvan de gegevensstromen expliciet zijn afgesproken. AI hoeft geen keuze te zijn tussen innovatie en privacy. Met de juiste architectuur kunt u beide serieus nemen.
Wilt u wél de vruchten plukken van AI, maar zonder de privacyrisico's? Ik kan krachtige, lokale of dedicated privé-AI-omgevingen leveren waarmee uw data en prompts binnen uw eigen soevereine kring blijven.
DNS: Het beveiligingslek waar niemand over praat
DNS (Domain Name System) is het telefoonboek van het internet. Wanneer u een website bezoekt, vertaalt het DNS-protocol de naam van de site (zoals bankinter.es) naar een computercode (IP-adres). DNS is een van de oudste protocollen van het internet — én een van de grootste privacy- en beveiligingslekken.
Wat de meeste ondernemers niet weten, is dat dit proces op een standaard router volledig onversleuteld verloopt.
Uw provider kijkt over uw schouder mee
In Spanje zijn internetproviders (zoals Movistar, Orange en Vodafone) wettelijk verplicht om uw surfgedrag (metadata) tot wel 12 maanden lang te bewaren. Omdat uw apparaten standaard de DNS-servers van uw provider gebruiken, bouwen zij een gedetailleerd digitaal profiel van uw bedrijfsvoering en privéleven op. Zij zien exact:
Welke zakelijke, juridische of financiële diensten u raadpleegt.
Hoe vaak u de website van uw concurrenten bezoekt.
Welke medische of persoonlijke informatie u of uw medewerkers online opzoeken.
Kortom: de 'postbode' van uw internetverkeer leest ongevraagd elke envelop die u verstuurt.
Mijn OpenBSD-router stopt dit datalek direct bij de voordeur van uw netwerk door gebruik te maken van DNS-over-TLS (DoT) via een eigen lokale DNS-resolver (Unbound).
Onkraakbare versleuteling: Al uw DNS-verzoeken worden verpakt in een versleutelde tunnel richting privacy-vriendelijke, onafhankelijke servers in Zwitserland (zoals Quad9), waar géén logbestanden worden bijgehouden.
Volledige blinddoek voor de provider: Uw ISP levert enkel nog de fysieke internetlijn en ziet alleen nog een stroom onleesbare ruis. Zij krijgen geen inzage meer in uw zakelijke activiteiten.
Ingebouwd advertentie- en malwarefilter (Blackholing): Direct op OS-niveau blokkeert de router bekende phishing-domeinen, malware, tracking-scripts en irritante advertenties voor ál uw apparaten tegelijk, nog voordat ze uw pc, laptop of telefoon kunnen bereiken.
Zo herwint u uw digitale soevereiniteit: u gebruikt de internetlijn van de provider, maar behoudt de absolute controle over uw eigen bedrijfsgegevens en privacy.
Het is wat ik bedoel met: Mijn systeem-infrastructuur is opgebouwd volgens het 'Defense in Depth' principe, waarbij elke laag een specifieke veiligheidsfunctie vervult. De router is daarin de eerste bouwsteen. Uw interne netwerk is werkelijk beveiligd voor aanvallen van buitenaf.
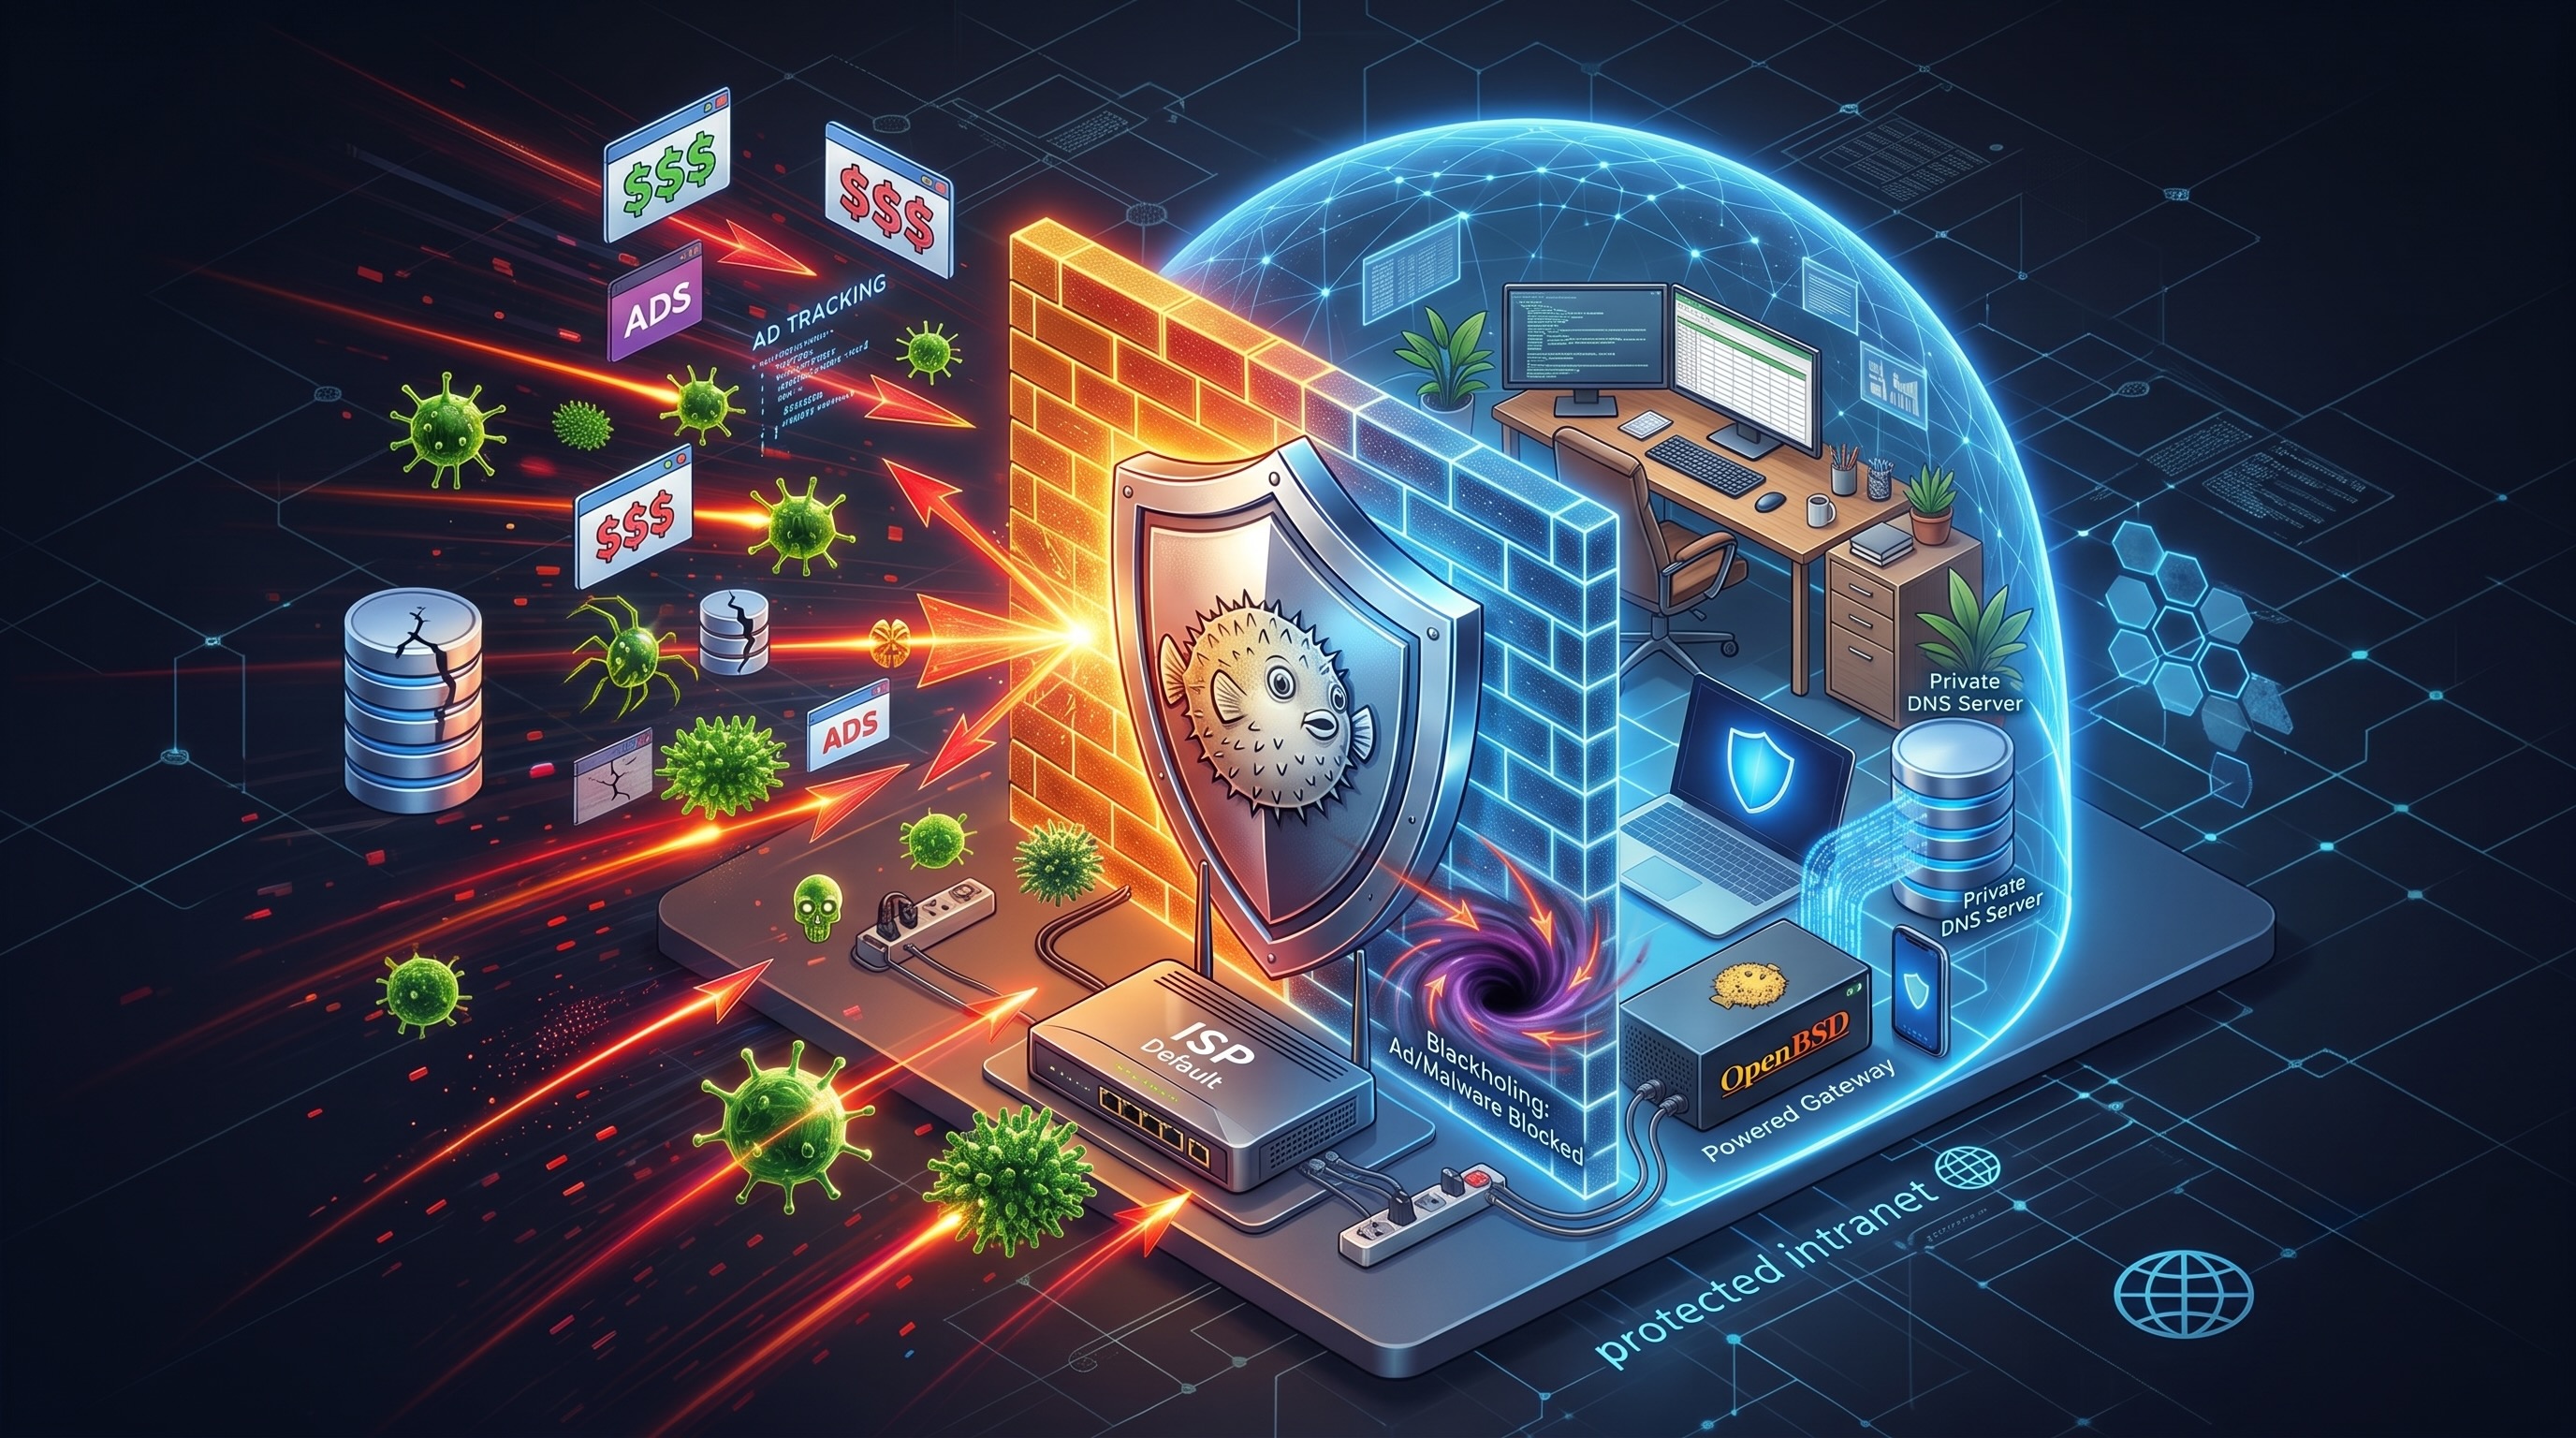
100% Baas in eigen kantoor: Geen koppeling met externe cloud-servers.
Bewezen veiligheid: Geen Lawful Intercept-functionaliteit, geen vage softwarelagen. Inclusief beheer: U hoeft geen OpenBSD-expert te zijn. Ik richt de firewall waterdicht in en zorg er voor dat uw netwerk onverstoord blijft draaien.
Wat is OpenBSD eigenlijk? En waarom hoor je er zo weinig over?
De meeste mensen hebben wel eens van Linux gehoord. OpenBSD is veel minder bekend. Onder systeembeheerders, netwerk- en securityspecialisten is het echter al decennialang een gerespecteerde naam.
OpenBSD is een volwaardig besturingssysteem dat vanaf de basis is ontwikkeld met één duidelijke prioriteit: veiligheid, controle en eenvoud. Geen eindeloze verzameling functies, geen verplicht cloudaccount en geen commerciële druk om steeds meer aan het systeem toe te voegen. Wat niet nodig is, hoeft niet aan te staan.
Ook OpenBSD kent kwetsbaarheden. Het verschil zit in de filosofie: beveiliging is hier geen laag die achteraf aan een bestaand systeem wordt toegevoegd, maar een uitgangspunt bij het ontwerp en onderhoud ervan. De broncode wordt voortdurend kritisch onderzocht en onnodige complexiteit wordt zoveel mogelijk vermeden.
Dat maakt OpenBSD bijzonder geschikt voor een rol die juist níét zichtbaar hoeft te zijn: de digitale voordeur van een onderneming. Eenmaal goed ingericht, kan het jarenlang betrouwbaar op de achtergrond zijn werk doen.
De stille kracht achter het internet
Het OpenBSD-project heeft bovendien meer voortgebracht dan alleen het besturingssysteem. Uit dezelfde ontwikkelcultuur kwamen onder andere OpenSSH, LibreSSL, OpenNTPD, OpenSMTPD en PF, technologieën die wereldwijd worden gebruikt voor beveiligde verbindingen, encryptie, tijdsynchronisatie, e-mail en netwerkbeveiliging.
Dat is voor mij veelzeggend. OpenBSD is misschien geen naam die u dagelijks tegenkomt, maar de technologie die uit het project voortkomt, bevindt zich op talloze plaatsen onder de motorkap van het internet.
Daarom werk ik ermee.
Niet omdat OpenBSD populair is. Niet omdat het pretendeert onkwetsbaar te zijn. Maar omdat veiligheid, eenvoud en controle er geen marketingargumenten zijn. Ze vormen de basis waarop het systeem is gebouwd.
En precies die eigenschappen zoek ik in de digitale voordeur van een onderneming.
Met de Adios Windows Quick-Scan kunt u er snel achter komen hoe afhankelijk u bent geworden van de grillen van Big Tech.
Doe de Quick-Scan →